
UU Satu Data Indonesia Disahkan, Pakar Ingatkan Risiko Kebocoran Data dan Penyalahgunaan AI


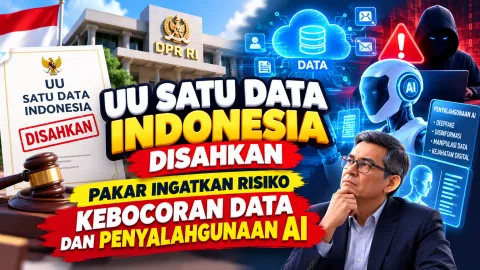
JAKARTA – Pemerintah dan DPR RI resmi mengesahkan Rancangan Undang-Undang tentang Satu Data Indonesia (RUU SDI) menjadi undang-undang pada Selasa (6/10/2026). Regulasi yang terdiri atas 20 bab dan 141 pasal ini diharapkan memperkuat tata kelola data pemerintah secara nasional, tetapi sejumlah pakar mengingatkan adanya risiko terhadap keterbukaan informasi, pelindungan data pribadi, dan penggunaan kecerdasan buatan atau artificial intelligence (AI).
Pengesahan UU Satu Data Indonesia menjadi langkah untuk mengatasi persoalan fragmentasi data antarkementerian dan lembaga. Regulasi tersebut mengatur standardisasi, interoperabilitas, keamanan, hingga pemanfaatan data untuk mendukung kebutuhan strategis negara.
Setelah pengesahan, pekerjaan rumah pemerintah adalah menyusun peraturan pelaksana agar ketentuan dalam undang-undang tersebut dapat diterapkan secara efektif. Aturan turunan dinilai penting untuk memastikan pertukaran data berjalan efisien tanpa mengabaikan hak masyarakat.
Wakil Menteri Komunikasi dan Digital (Komdigi), Nezar Patria, mengatakan kementeriannya memiliki peran dalam menyediakan infrastruktur digital dan mendukung keterhubungan sistem data di tingkat kementerian serta lembaga.
“Kita mencoba men-support interoperability dan juga dukungan infrastruktur,” ujar Nezar dalam keterangan resmi yang diterima Hukumonline, Sabtu (10/10/2026).
Menurut Nezar, penyelenggaraan Satu Data Indonesia membutuhkan kerja bersama berbagai pemangku kepentingan. Setiap kementerian dan lembaga tetap bertanggung jawab mengelola data sesuai kewenangannya, sedangkan koordinasi nasional dilakukan di bawah orkestrasi Kementerian Perencanaan Pembangunan Nasional (Bappenas).
“Di sini terlibat banyak kementerian dan lembaga yang akan menjaga ataupun mengampu Satu Data Indonesia. Namun demikian, kita lihat orkestrasinya dipimpin oleh Bappenas,” tambahnya.
Nezar juga membenarkan bahwa penyelenggaraan Satu Data Indonesia berada langsung di bawah Presiden sesuai amanat regulasi baru. Meski demikian, arsitektur data yang diterapkan tidak mengharuskan seluruh basis data dikumpulkan secara fisik dalam satu lokasi karena kewenangan produsen dan wali data tetap berada di masing-masing instansi.
UU SDI juga menghapus kewajiban nota kesepahaman atau perjanjian kerja sama antarlembaga untuk pertukaran dan penyebarluasan data. Kebijakan ini dimaksudkan untuk memangkas birokrasi agar pemanfaatan data lintas instansi dapat berlangsung lebih cepat.
Namun, penyederhanaan prosedur tersebut dinilai perlu diimbangi mekanisme pengawasan yang memadai. Tanpa dokumentasi dan audit yang jelas, pertukaran data berpotensi menimbulkan persoalan terkait tujuan penggunaan, akses, dan pertanggungjawaban pengelolaan informasi.
Direktur Eksekutif Catalyst Policy Works, Wahyudi Djafar, menilai UU SDI merupakan fondasi penting untuk memperbaiki tata kelola data nasional. Meski begitu, ia mengingatkan sejumlah ketentuan masih menyisakan risiko terhadap keterbukaan informasi publik, pelindungan data pribadi, dan akuntabilitas keputusan pemerintah.
Wahyudi menyoroti penggunaan istilah seperti fungsi pemerintahan, kepentingan publik, dan stabilitas nasional dalam pengaturan klasifikasi data. Menurutnya, istilah tersebut perlu dilengkapi indikator objektif agar tidak menimbulkan penafsiran yang terlalu luas.
“Tanpa adanya matriks risiko, batas waktu klasifikasi, dokumen alasan, dan mekanisme keberatan, klasifikasi data berpotensi diterapkan secara tidak konsisten dan dapat menjadi backdoor (pintu belakang) perluasan kerahasiaan informasi publik,” ujarnya.
Ia juga menyoroti Pasal 24 UU SDI yang membagi Data Dasar Nasional ke dalam tiga kategori, yakni data terbuka, terbatas, dan tertutup. Menurut Wahyudi, pengaturan klasifikasi tersebut perlu diperjelas melalui indikator terukur, mekanisme pengujian konsekuensi, serta peninjauan berkala agar pembatasan akses tidak diterapkan secara sewenang-wenang.
Di sisi lain, pertukaran data tanpa kewajiban MoU atau perjanjian kerja sama dinilai tetap harus disertai pencatatan audit atau audit trail. Setiap transaksi data, menurut Wahyudi, perlu mendokumentasikan tujuan penggunaan, dasar hukum, kategori data, dan masa retensi. Penggunaan data juga harus mengikuti prinsip pembatasan tujuan atau purpose limitation.
Dalam hal keterbukaan informasi, ia mendorong penerapan prinsip open by default, yakni keterbukaan sebagai standar awal sepanjang tidak ada dasar yang sah untuk membatasi akses. Data yang dibuka juga perlu disediakan dalam format yang dapat dibaca mesin atau machine-readable agar mudah digunakan dan diolah secara bertanggung jawab.
Persoalan akurasi data turut menjadi perhatian. Data Dasar Nasional dapat digunakan sebagai acuan penyaluran bantuan sosial dan penyediaan layanan publik. Karena itu, data yang keliru atau sudah tidak mutakhir berisiko menyebabkan warga kehilangan akses terhadap bantuan maupun layanan yang seharusnya mereka terima.
Wahyudi menilai aturan pelaksana perlu menjamin hak warga untuk mengetahui sumber data yang digunakan, mengajukan koreksi apabila ditemukan kesalahan, serta memperoleh pemulihan ketika kekeliruan data menimbulkan kerugian.
Selain klasifikasi dan akurasi data, pengaturan penggunaan AI juga dinilai membutuhkan penguatan. Wahyudi mencatat UU SDI belum sepenuhnya menerapkan tata kelola AI berbasis risiko atau risk-based AI governance, termasuk pembedaan antara penggunaan AI berisiko rendah dan berisiko tinggi serta kewajiban penilaian dampak terhadap hak asasi manusia.
Penggunaan Data Dasar Nasional yang berstatus terbatas atau tertutup untuk melatih model AI juga memerlukan pengamanan tambahan. Langkah tersebut penting untuk menekan risiko kebocoran data pribadi, bias algoritma, dan penggunaan informasi di luar tujuan yang dibenarkan.
Wahyudi turut mengingatkan bahwa kedaulatan data tidak cukup dimaknai sebagai penempatan server secara fisik di dalam negeri. Menurutnya, kedaulatan data juga perlu mencakup kendali kriptografi, kemandirian operasional, portabilitas data, serta strategi mencegah ketergantungan berlebihan pada penyedia teknologi atau vendor lock-in.
Untuk memastikan UU SDI memberi manfaat tanpa mengorbankan hak digital warga, Catalyst Policy Works mendorong pemerintah menyusun indikator klasifikasi data yang terukur, mekanisme keberatan, pencatatan pertukaran data secara otomatis, serta audit berkala meski pertukaran data tidak lagi mensyaratkan MoU.
Wahyudi juga mendorong aturan turunan yang mengatur penilaian dampak HAM dalam penggunaan AI, transparansi dataset dan model, registri publik untuk AI sektor publik berisiko tinggi, serta hak warga memperoleh penjelasan atas keputusan yang berdampak terhadap mereka.
“BSSN bersama Komdigi dan kementerian/lembaga terkait perlu menetapkan standar keamanan yang mencakup kendali kriptografi, portabilitas, serta rencana pemulihan bencana,” pungkasnya.
Penyusunan aturan pelaksana kini menjadi tahapan penting untuk memastikan Satu Data Indonesia tidak hanya mempercepat pertukaran informasi antarlembaga, tetapi juga menjamin keamanan, akurasi, keterbukaan, dan pertanggungjawaban penggunaan data. Implementasi yang jelas akan menentukan sejauh mana regulasi tersebut dapat meningkatkan kualitas layanan publik sekaligus melindungi hak masyarakat.
Baca Juga


Komentar